ARTEX & AGENTIC AI
AI versnelt cyberaanvallen
Waarom het Nederlandse mkb verder moet kijken dan technologie alleen.
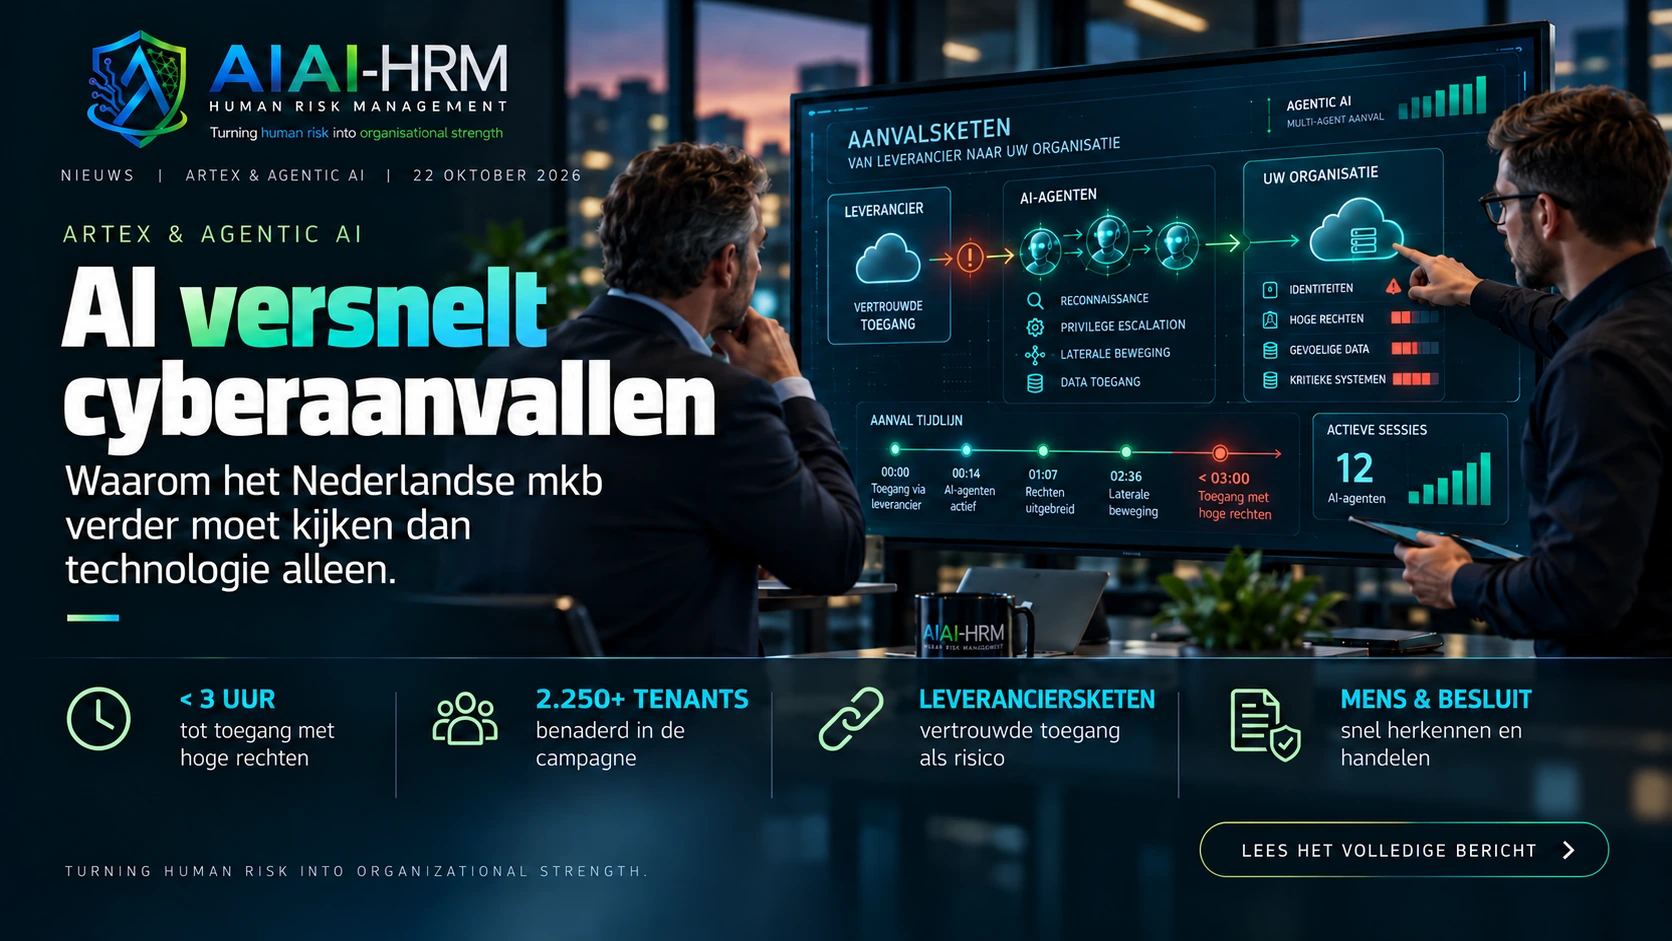
AI-agents kunnen steeds meer onderdelen van een cyberaanval zelfstandig uitvoeren. ARTEX laat zien wat dit in de praktijk kan betekenen: aanvallers kunnen meer organisaties tegelijk onderzoeken en binnen enkele uren vergaande toegang verkrijgen. Daarmee wordt niet alleen de techniek op de proef gesteld. Ook besluitvorming, samenwerking en menselijk handelen moeten sneller.
Microsoft meldde op 21 oktober 2026 dat de aan China gelieerde dreigingsactor Storm-0940 het agentic-AI-platform ARTEX heeft gebruikt bij geautomatiseerde aanvallen op honderden organisaties wereldwijd.
Bij meerdere getroffen organisaties werd binnen minder dan drie uur na de eerste selectie van het doelwit toegang met hoge rechten tot de cloudomgeving verkregen. Hoewel het merendeel van de aanvalspogingen niet succesvol was, wist de aanvaller bij verschillende organisaties blijvende toegang tot de cloudomgeving te realiseren.
Wat is ARTEX?
ARTEX is een open-sourceplatform voor geautomatiseerde penetratietesten. Het maakt gebruik van meerdere AI-agents die gezamenlijk werkzaamheden kunnen uitvoeren, van verkenning en het onderzoeken van aanvalsmogelijkheden tot het verzamelen van gegevens.
De agents kunnen taken verdelen, resultaten verwerken en op basis daarvan vervolgstappen zetten. Hierdoor hoeft een menselijke operator niet iedere afzonderlijke handeling zelf uit te voeren.
ARTEX is oorspronkelijk bedoeld voor beveiligingsonderzoek en geautoriseerde penetratietesten. Zoals bij veel securitytechnologie geldt echter dat dezelfde functionaliteit ook door kwaadwillenden kan worden ingezet.
ARTEX is daarom niet simpelweg een nieuwe vorm van malware. Het is vooral een voorbeeld van hoe agentic AI bestaande aanvalstechnieken kan versnellen, combineren en op grotere schaal kan uitvoeren.
Van handmatig aanvallen naar machinesnelheid
Cyberaanvallen bestaan meestal uit verschillende stappen. Een aanvaller onderzoekt de omgeving, zoekt naar kwetsbaarheden, probeert toegang te verkrijgen, brengt accounts en systemen in kaart en probeert vervolgens rechten uit te breiden of gegevens te bereiken.
Traditioneel kost dit menselijke aanvallers tijd. Met een platform als ARTEX kunnen meerdere stappen gedeeltelijk worden geautomatiseerd en verschillende aanvalspaden gelijktijdig worden onderzocht.
Microsoft beschrijft hoe Storm-0940 ARTEX gebruikte voor onder andere:
- geautomatiseerde verkenning;
- het uitvoeren van grote aantallen aanmeldpogingen;
- het misbruiken van OAuth-applicaties;
- het aanpassen van applicatiecredentials;
- het onderzoeken en wijzigen van rechten;
- het creëren van aanvullende toegang en mogelijke persistentie.
Tijdens een onderdeel van de campagne werden volgens Microsoft meer dan 2.250 Microsoft 365-tenants benaderd, met pieken van ongeveer 2.900 aanmeldpogingen per minuut. De aanvaller maakte daarbij mede gebruik van buitgemaakte toegangsgegevens van applicaties die al door klanten waren vertrouwd. Daardoor was niet altijd een nieuwe aanmelding of goedkeuring door een medewerker nodig.
CrowdStrike beschreef eerder een afzonderlijke campagne tegen Zuid-Koreaanse financiële organisaties. Bij het onderzoek werden onder andere ARTEX-configuraties en sessiegeschiedenissen van AI-tools aangetroffen. CrowdStrike concludeert dat dergelijke technologie aanvallers kan helpen om binnen korte tijd meerdere aanvallen uit te voeren. Deze campagne is niet aan dezelfde benoemde dreigingsactor toegeschreven.
De leveranciersketen wordt onderdeel van het aanvalsoppervlak
De door Microsoft beschreven campagne laat zien dat een aanval niet altijd rechtstreeks bij de eindorganisatie begint. Storm-0940 maakte gebruik van buitgemaakte toegangsgegevens van applicaties die al door klanten waren vertrouwd.
Een vertrouwde leverancier of applicatie kan daarmee onbedoeld een toegangspoort tot meerdere organisaties worden. Voor het mkb is dit extra relevant, omdat veel organisaties afhankelijk zijn van externe MSP’s, cloudapplicaties, back-updiensten en andere IT-leveranciers.
Daarom moeten organisaties niet alleen weten welke leveranciers zij gebruiken, maar ook:
- welke applicaties en leveranciers toegang hebben tot de omgeving;
- welke rechten aan deze partijen zijn toegekend;
- of die rechten nog noodzakelijk en passend zijn;
- wie verantwoordelijk is voor de betreffende koppeling;
- wie afwijkend gedrag onderzoekt;
- hoe toegang tijdens een incident snel kan worden beperkt;
- welke gevolgen het uitschakelen van een koppeling heeft voor de bedrijfsvoering;
- hoe de organisatie samenwerkt met haar MSP en andere leveranciers.
De leveranciersketen is niet alleen een technisch risico. Het is ook een vraagstuk van eigenaarschap, communicatie, mandaat en besluitvorming.
Waarom is deze ontwikkeling relevant voor het mkb?
Het mkb wordt soms gezien als een minder interessant doelwit dan een grote onderneming. De inzet van automatisering en AI verandert die afweging. Wanneer het onderzoeken en aanvallen van een organisatie minder handmatig werk kost, kunnen aanvallers veel meer potentiële doelwitten tegelijk benaderen.
Dat betekent niet dat ieder mkb-bedrijf specifiek door ARTEX wordt aangevallen. Het laat wel zien dat een beperkte omvang steeds minder bescherming biedt tegen brede, geautomatiseerde aanvalscampagnes.
Beperkte capaciteit
Veel mkb-organisaties hebben geen eigen SOC, CISO of incident-responseteam. Tijd kan verloren gaan aan het bereiken van de juiste partij.
M365 als kernomgeving
E-mail, bestanden, samenwerking en identiteit komen vaak samen in één omgeving. Applicatierechten verdienen daardoor extra aandacht.
Afhankelijk van partners
MSP’s en leveranciers brengen expertise, maar vragen ook om duidelijke afspraken over toegang, monitoring, bereikbaarheid en ingrijpen.
Korte lijnen als voordeel
Een kleiner bedrijf kan snel beslissen—mits vooraf duidelijk is wie beslist, wie uitvoert en welke gevolgen acceptabel zijn.
De menselijke factor is niet altijd de oorzaak
Bij Human Risk wordt vaak als eerste gedacht aan een medewerker die op een verkeerde link klikt of een wachtwoord deelt. De door Microsoft beschreven aanval laat zien dat dit beeld te beperkt is.
In een deel van de campagne werd gebruikgemaakt van toegang die eerder aan een vertrouwde applicatie of leverancier was verleend. Daar hoefde geen medewerker opnieuw voor in te loggen of een MFA-verzoek voor goed te keuren.
De menselijke kant ontstaat vervolgens in de reactie:
- Wie herkent dat een melding urgent is?
- Wie onderzoekt wat er precies gebeurt?
- Wie is eigenaar van de applicatie of leverancierskoppeling?
- Wie mag de toegang onmiddellijk intrekken?
- Wie beoordeelt de gevolgen voor de bedrijfsvoering?
- Kan ook ’s nachts of in het weekend worden ingegrepen?
- Hoe worden directie, IT, security, leveranciers en medewerkers geïnformeerd?
- Hoe wordt vastgesteld dat de aanvaller werkelijk geen toegang meer heeft?
Een technisch beveiligingssysteem kan binnen seconden een afwijking signaleren. Maar wanneer onderzoek, overleg, escalatie en besluitvorming vervolgens uren kosten, blijft de aanvaller in de tussentijd actief.
In zijn analyse op LinkedIn legt Dimitri van Zantvliet daarom terecht de nadruk op de tijd die organisaties nodig hebben om mensen bij elkaar te brengen, een besluit te nemen en daadwerkelijk in te grijpen.
Van detectiesnelheid naar handelingssnelheid
Het is niet meer voldoende om alleen te vragen: “Kunnen onze beveiligingssystemen een aanval detecteren?”
Organisaties moeten daarnaast kunnen beantwoorden: “Kunnen onze mensen binnen de beschikbare tijd het juiste besluit nemen en gecontroleerd handelen?”
Dat vraagt om meer dan techniek. Rollen, mandaten, communicatie, leveranciersafspraken en escalatieprocedures moeten vooraf duidelijk zijn.
Vijf vragen voor iedere organisatie
Wat betekent dit voor Human Risk Management?
Human Risk Management gaat niet alleen over voorkomen dat medewerkers fouten maken. Het gaat ook over de omstandigheden waaronder mensen veilig moeten handelen: tijdsdruk, verantwoordelijkheden, mandaat, samenwerking, toegang en de kwaliteit van procedures.
Menselijk risico ontstaat vaak niet door één verkeerde handeling, maar door een combinatie van gedrag, bevoegdheden, processen, toegangsrechten en organisatorische omstandigheden.
Hoe kan AIAI-HRM ondersteunen?
Human Risk Baseline Assessment
Met de Human Risk Baseline Assessment brengt AIAI-HRM onder andere kennis, phishinggedrag, identity- en securityhygiëne, toegangs- en privilegefactoren, blootgestelde credentials, beleidsstatus en rolcontext in kaart.
De resultaten worden vertaald naar een Human Risk Scorecard en een praktisch 90-dagen verbeterplan. Daarmee ontstaat inzicht in menselijke en organisatorische risicofactoren, zonder dat een organisatie daarvoor zelf gespecialiseerde Human Risk-expertise hoeft op te bouwen.
Managed Human Risk Program
Binnen het Managed Human Risk Program worden menselijke cyberrisico’s structureel gevolgd. Gerichte interventies, managed security awareness, phishing-simulaties, aandacht voor identity- en securityhygiëne, beleidscommunicatie en periodieke rapportages helpen organisaties om medewerkers gericht voor te bereiden op veranderende risico’s.
In de kwartaalreview worden resultaten vertaald naar begrijpelijke managementinformatie: waar neemt het risico toe, welke functies vragen extra aandacht, welke interventies zijn uitgevoerd en waar moet de organisatie bijsturen?
Wanneer de Microsoft 365-omgeving door een externe MSP wordt beheerd, houdt AIAI-HRM de functionele regie op Human Risk. Technische wijzigingen en incidentrespons blijven bij de daarvoor aangewezen IT- en securitypartijen.
AI versnelt de aanval. Het reactievermogen moet meegroeien.
ARTEX laat zien dat AI niet alleen wordt gebruikt om phishingberichten overtuigender te maken. AI-agents kunnen ook operationele aanvalstaken combineren en op grotere schaal uitvoeren.
Daarom moeten organisaties verder kijken dan alleen technische detectie. De belangrijkste vraag is niet alleen of een aanval wordt gezien, maar ook:
Is jouw organisatie voorbereid op snellere cyberaanvallen?
AIAI-HRM helpt mkb- en midmarketorganisaties om menselijke cyberrisico’s inzichtelijk, meetbaar en bestuurbaar te maken.